실무 꿀팁
공공기관도 챗GPT 써도 될까? 콘텐츠 제작 전 체크리스트
보도자료 초안을 챗GPT로 먼저 써본 박 주무관은 문득 멈칫합니다. "이거, 나중에 감사에서 문제되지 않을까." 명확한 답을 주는 사람이 없어 눈치껏 쓰고 있는 게 사실입니다.
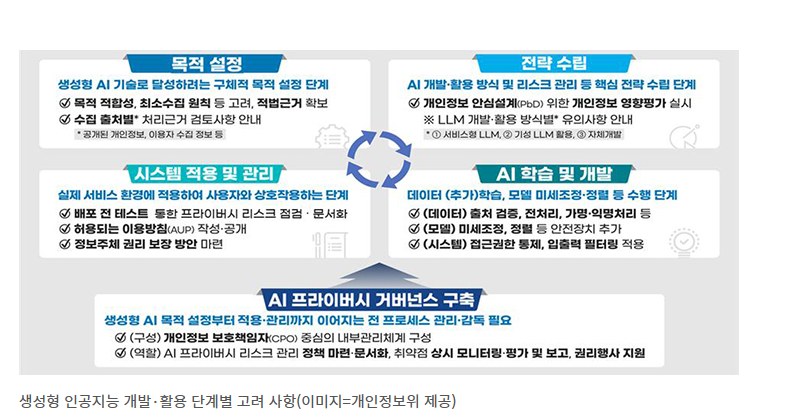
정부도 같은 질문에 답하기 시작했습니다. 행정안전부는 2026년 6월 「공공부문 AI 도입·활용 가이드」를, 개인정보보호위원회는 2025년 8월 「생성형 인공지능 개발·활용을 위한 개인정보 처리 안내서」를 내놓으며 기준을 만들어가고 있습니다. '써도 되는가'의 문제는 이제 '어떻게 써야 하는가'의 문제로 넘어갔습니다.
다만 두 문서 모두 공통 원칙을 제시하는 성격이 강합니다. 행안부 가이드는 기관이 AI 시스템을 도입하는 절차를, 개인정보위 안내서는 AI를 개발·활용하는 쪽의 개인정보 처리 기준을 다룹니다. 실제 적용은 소속 기관의 내부 지침을 함께 확인해야 합니다.
AI에 입력해도 되는 정보부터 구분하세요
개인정보위 안내서의 핵심은 AI가 무슨 답을 주는지가 아니라, 무엇을 입력하고 무엇을 출력하는지 그 경로를 관리하는 방식입니다. 행안부도 각 기관에 행정 내부정보 같은 비공개 정보나 개인정보를 생성형 AI에 입력하지 말고, AI가 만든 결과물은 충분히 검증한 뒤 활용하도록 안내해 왔습니다. 두 문서를 바탕으로 실무 기준을 정리하면 다음과 같습니다.
| 입력해도 괜찮은 것 | 입력하면 안 되는 것 |
| 공개된 정책 정보, 통계 | 민원인 개인정보 |
| 이미 배포된 보도자료 | 미공개 정책·내부 문서 |
| 일반적인 문구·구조 초안 요청 | 특정 인물이 식별되는 사진·정보 |
지난주 챗GPT에 입력한 내용을 떠올려보세요. 위 표의 오른쪽 칸에 해당하는 내용은 없었나요?
결과물의 책임은 여전히 담당자에게 있습니다
AI가 만들었더라도 배포 책임은 담당자에게 있습니다. 사실관계와 저작권은 배포 전 직접 확인해야 합니다. 결재 단계에서 AI 활용 여부를 명시해두면, 나중에 문제가 생겼을 때도 과정을 설명하기 쉬워집니다.
결재 문서에 'AI 활용 여부' 항목이 있나요? 없다면 이번 기안부터 한 줄 추가해보세요.
소속 기관 지침이 공통 원칙보다 우선입니다
행안부와 개인정보위 가이드는 전 부처·기관에 적용되는 공통 원칙입니다. 소속 기관이나 상급 기관에 별도의 세부 지침이 있다면 그 지침을 따라야 합니다. 아직 지침이 없다면, 이번 기회에 두 가이드를 바탕으로 우리 기관용 초안을 만들어보는 것도 방법입니다.
우리 기관의 AI 활용 지침, 담당 부서에 확인해본 적 있나요? 없다면 이번 주 안에 한 번 물어보세요.
결국 챗GPT를 써도 되는지 묻는 것보다 중요한 것은, 무엇을 입력했고 누가 최종 확인했는지 설명할 수 있는가입니다.